※この記事にはプロモーション(アフィリエイト広告)が含まれています。
📝 この記事でわかること
- ✓小さな個人ブログにもサイバー攻撃の危険はある?
- ✓ConoHa WINGのセキュリティ設定は大丈夫?
- ✓WordPressを最新にすれば、それで安心?
- ✓AIは、ブログを守る「盾」になる?
こんにちは、もりらんくるです。
最近、ニュースでよく目にするサイバー攻撃や情報漏えい。本当に恐ろしいことですが、一方で「うちみたいな小さなブログは関係ないでしょ」と思っていました。
ところが、最近のサイバー攻撃には、AIが悪用されている可能性も指摘されています。
AIが攻撃の「矛」として使われているかもしれない。
それなら、守る側もAIを「盾」にすればいいのでは?
そう思ってClaudeに相談したところ、一度自分のブログを点検してみることになりました。
今回は、AIと一緒に行ったセキュリティ点検を紹介します。
前編ではサーバー側の設定を、後編ではWordPress本体やプラグイン、テーマの更新についてお届けします。
今、何が起きている?サイバー攻撃は他人事ではない
大手企業の情報漏えいが相次いでいる
2026年の9月から10月にかけて、大手企業の情報漏えいに関するニュースが相次ぎました。
ソースネクストでは最大約2,252万件、旅行予約サイトを運営するアドベンチャーでは約1,464万件の情報が漏えいした、またはその可能性があると公表されています。
2026年秋の主な情報漏えい(件数の多い順)
※「漏えいした可能性がある」「おそれがある」件数を含みます。件数は各社の公表・報道によるものです。
普段使っているサービスの名前が、ずらりと並んでいます。
セキュリティ会社からは、こうした攻撃にAIが悪用されている可能性が高いという指摘も出ています。ただし、個別の事案でAIが使われたと確認されたわけではありません。
WordPress本体と、土台の「PHP」にも脆弱性
ブログを運営する私にとって気になったのが、WordPressに関係する2つの脆弱性です。
1つ目は、2026年7月に見つかったWordPress本体の脆弱性「wp2shell」です。ログインしていない攻撃者でも、条件によってはサイトを乗っ取れてしまう深刻なもので、WordPress 7.0.2などで修正されました。
2つ目は、WordPressを動かしている土台のプログラム「PHP」の脆弱性です。「php2shell」とも呼ばれ、深刻度は2件とも「緊急」レベル。日本時間の10月21日夜に、修正版が公開されました。PHPの開発元は、すべての利用者に直ちにアップデートするよう強く呼びかけています。
名前は似ていますが、この2つは別物です。ここが、あとで大事なポイントになります。
個人ブログにも、こんなリスクがある
もちろん、企業への攻撃と個人ブログへの攻撃が、すべて同じ手口というわけではありません。
しかし、個人ブログにも注意すべきリスクがあります。
- パスワードの使い回し:ほかのサービスから漏れたIDやパスワードで、ブログへのログインを試される可能性がある。
- 更新の放置:WordPress本体やプラグイン、テーマ、PHPの古い脆弱性が悪用される可能性がある。
- 無差別な攻撃:自動プログラムで多数のサイトを調べ、弱点を探す攻撃もある。
こんな話を聞くと、正直「小さなブログだから大丈夫」とは言い切れませんよね。
攻撃する側が、AIのような道具で効率よく弱点を探す時代。
守る側の私も、AIの力を借りてみることにしました。
ConoHa WINGとWordPressには、どんな守りがある?
ちなみに、レンタルサーバーやWordPressには、セキュリティ対策に役立つ機能が用意されています。
ただし、機能が用意されていることと、実際に有効になっていることは別です。
ConoHa WINGのセキュリティ機能
※私が使っているレンタルサーバーはConoHa WINGです。◆ここにConoHa WINGのテキストリンク(A8.net)を挿入◆

WordPressのセキュリティ機能
では、私のブログはどうなっているのでしょうか。
Claudeに管理画面のスクリーンショットを見せながら、点検を始めました。
実際に点検!WAFがOFFだった
更新待ちのプラグインが4つ
最初に見せたのは、WordPressのプラグイン画面です。
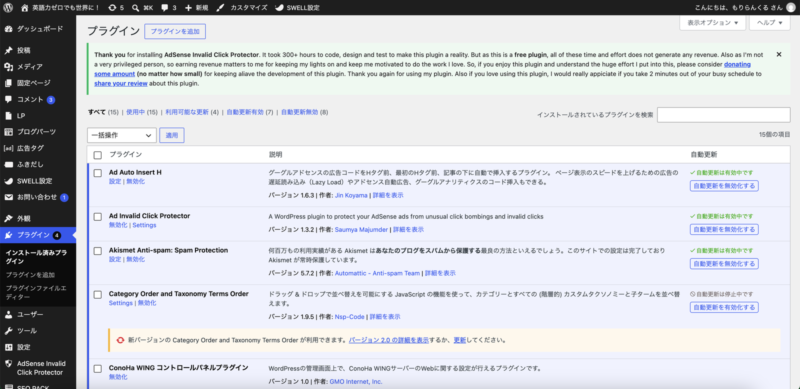
更新できるプラグインが4つありました。
すぐに更新したくなりましたが、まずはサーバー側の設定とバックアップを確認することに。プラグインの更新は後編で紹介します。
なんと、WAFがOFF!
ConoHa WINGの管理画面で「サイト管理」→「サイトセキュリティ」と進み、WAFの設定を確認しました。
すると……。
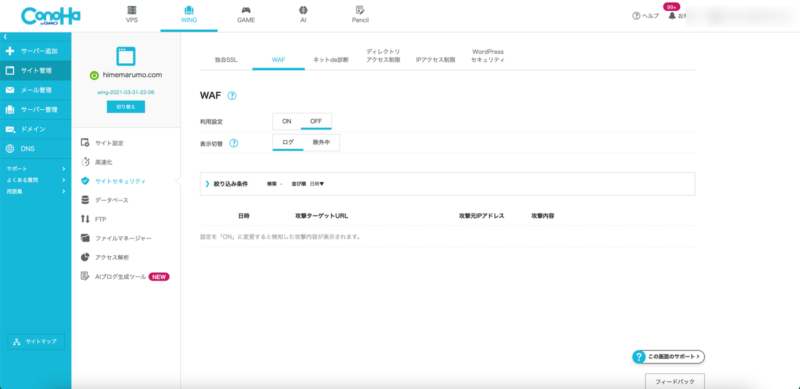
WAF(ワフ)とは、Webサイトへの不正な通信を検知し、攻撃を防ぐための機能です。
いわば、玄関の警備員のようなもの。その警備員が不在だったわけです。
AIに確認し、設定をさっさと「ON」に変更しました。
とりあえず、警備員常駐になりました(笑)
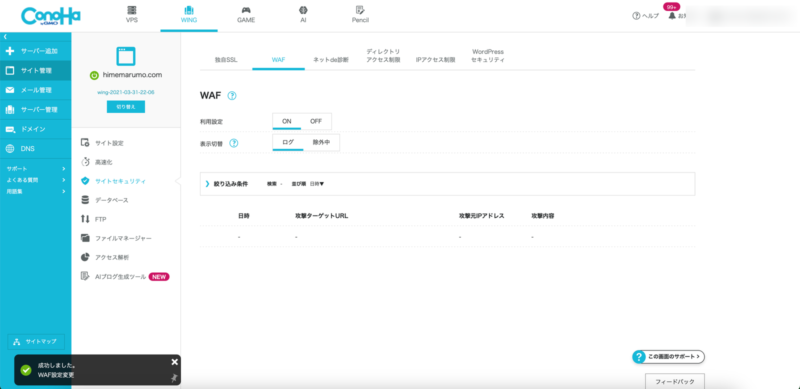
これでWAFは有効になりました。
ただし、WAFだけですべての攻撃を防げるわけではありません。WordPress本体やプラグインの更新など、ほかの対策も必要です。
また、WAFが正規の操作をブロックする場合もあります。記事の保存などでエラーが出ても、すぐにOFFにせず、まずはエラー内容や検知ログを確認します。
WordPressのセキュリティ設定も確認
続いて、同じ画面の「WordPressセキュリティ」タブを確認しました。
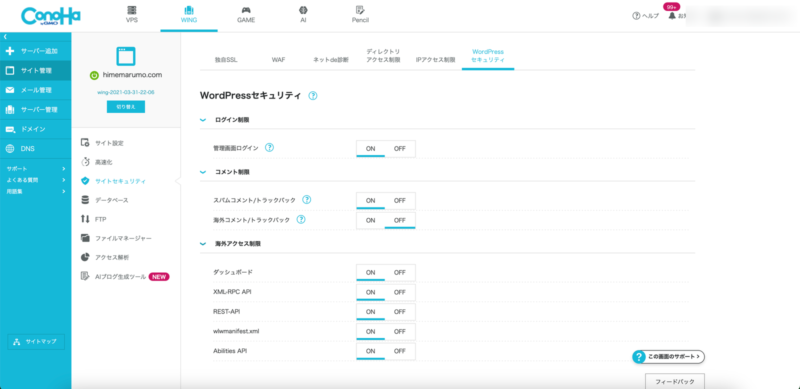
私の環境では、ログイン制限など、すでに有効になっている項目がありました。
実は最初、AIから「SiteGuard WP Plugin」というセキュリティ用プラグインも提案されていました。
しかし、サーバー側ですでに対応できている機能もあります。
そこで、すぐに追加するのではなく、既存の機能と重複しないか確認してから判断することにしました。
セキュリティ対策は、何でも追加すればよいというものではありません。利用環境や設定によっては、ログインなどに問題が起きる可能性もあるためです。
バックアップは取得されていた!
次に「サーバー管理」→「自動バックアップ」を開きました。
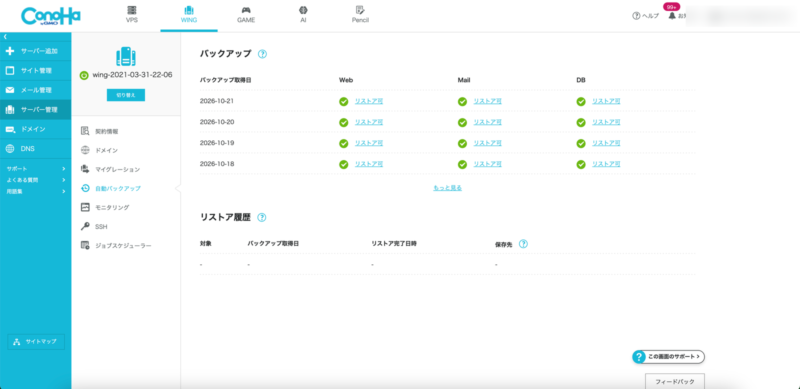
画面を見ると、Web・Mail・DBのバックアップが取得されていました。
これは心強い!
万が一のとき、バックアップがあれば復旧できる可能性があります。
ただし、保存対象や保存期間、復元方法も確認しておくことが大切です。
ここでAIから、こんな注意がありました。
「『リストア可』は復元操作に進むためのリンクです。確認のつもりで押さないでください」
リストアとは、バックアップを使って過去の状態に戻すこと。復元する時点によっては、その後に追加した記事や更新内容が失われる可能性があります。
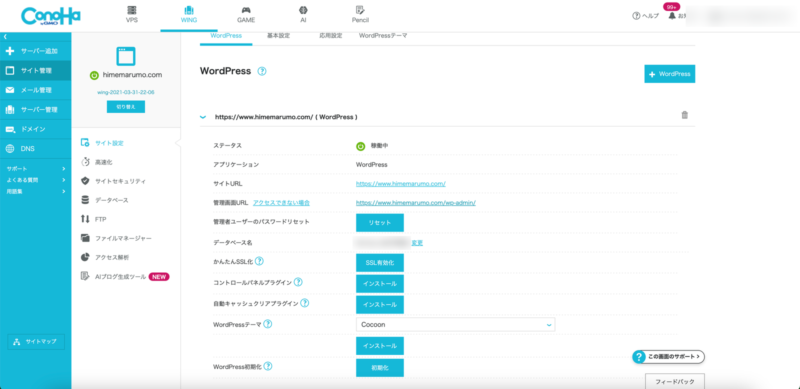
初期化やサーバー削除など、影響の大きい操作は、内容を確認せずに実行しないようにしましょう。
⚠️ 作業中にAIが「押さないで」と教えてくれたボタン
落とし穴:WordPressを更新しても、PHPは直らない
点検のあと、AIに「ニュースになっているPHPの脆弱性も、これで対策できた?」と聞いてみました。
答えは、意外なものでした。
「WordPressやプラグインを更新しても、PHPの脆弱性は対策できません。PHPはサーバー側に入っているプログラムだからです」
つまり、こういうことです。
- WordPress本体の脆弱性(wp2shell):WordPressを更新すれば修正される。私のブログはすでに修正済みのバージョンでした
- PHPの脆弱性(php2shell):PHPを更新する必要がある。レンタルサーバーでは、基本的にサーバー会社の担当
名前が似ているので、私はすっかり同じものだと思っていました。
そこで、自分のブログのPHPのバージョンを確認してみました。WordPressの「ツール」→「サイトヘルス」→「情報」→「サーバー」で確認できます。
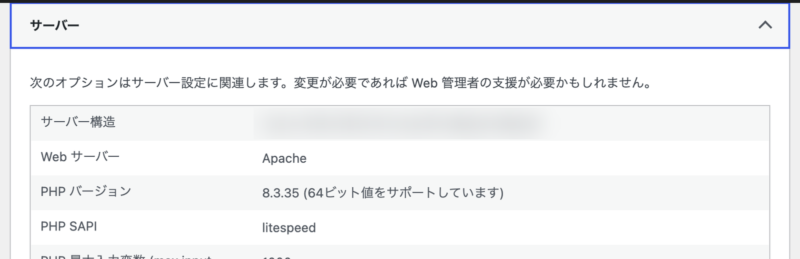
表示は「8.3.35」。今回の脆弱性が修正されたのは「8.3.36」なので、番号の上では一つ前です。
……え、まだ直ってない?
少し焦って、ConoHa WINGの「お知らせ」を確認すると、「PHPの脆弱性への弊社対応状況について」という告知が出ていました。
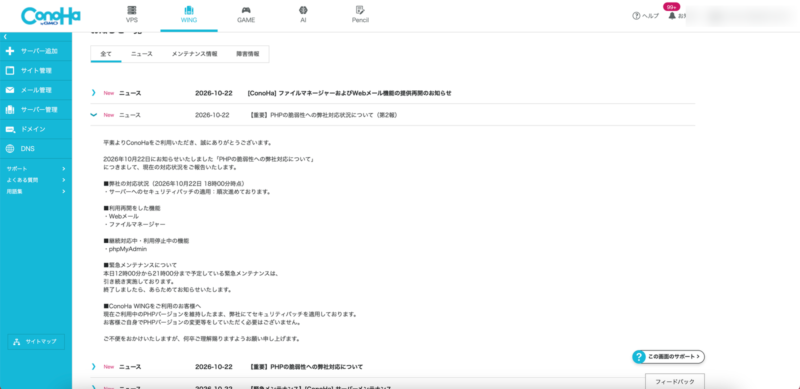
告知によると、ConoHa WINGでは、PHPのバージョンはそのままで、サーバー会社がセキュリティパッチを適用しているとのこと。10月22日18時の時点で、サーバーへの適用を順次進めているところでした。利用者がPHPのバージョンを変更する必要はない、とも書かれていました。
つまり、バージョンの番号だけでは、修正が済んでいるかどうかは判断できないのです。
レンタルサーバーを使っている方は、管理画面の数字だけで判断せず、サーバー会社のお知らせを確認しましょう。
AIは「盾」になったか?
結論から言うと、AIは十分に頼れる「盾」になってくれました。
盾として役立ったこと
- スクリーンショットを見せるだけで、どこを確認すればいいかを教えてくれた
- 一般論ではなく、実際の管理画面を見て判断してくれた
- 押すと大変なことになるボタンを、先回りして教えてくれた
- 「WordPressとPHPは別物」という、自分では気づけなかった落とし穴を教えてくれた
特に印象に残ったのは、最初はセキュリティプラグインを提案していたAIが、設定画面を見たあとに「サーバー側ですでに対応できている機能もある」と判断を変えたことです。
ネットの記事だけを頼りに作業していたら、必要のないプラグインを入れていたかもしれません。
盾だけでは守れないこと
ただし、AIの盾も万能ではありません。
AIの提案が常に正しいとは限りませんし、実際にボタンを押すのは自分です。今回のPHPのように、最後はサーバー会社の公式のお知らせで確かめることも大切でした。
また、スクリーンショットを送る前に個人情報が写っていないか確認すること、パスワードや認証コードをAIに入力しないことも大切です。
盾を持つのはAIではなく、あくまで自分。AIは、その盾の使い方を教えてくれる相棒なのだと感じました。
まずはここだけ!前編のチェックポイント
まずは、次の4点を確認してみましょう。
まずはここだけ!前編のチェックポイント(ConoHa WINGの場合)
- □WAFが有効になっているか
- □WordPressのセキュリティ設定が、自分の環境に合っているか
- □バックアップが取得され、復元方法も確認できているか
- □サーバー会社のお知らせで、PHPの脆弱性への対応状況を確認したか
すべてを一度に完璧にする必要はありません。まずは自分のブログの状態を知ることから始めましょう。
まとめ|AIが矛なら、AIを盾に
今回、一番驚いたのは、サーバーに用意されていたWAFがOFFのままだったことです。
そして、「WordPressを更新すれば、全部安心」というわけではないことも知りました。
「小さなブログだから大丈夫」という思い込みは、今回の点検で変わりました。
セキュリティ機能が用意されていても、有効になっていなければ、その機能による保護は受けられません。
そして、パソコンに詳しくない50代の私でも、AIに画面を見せながら相談すれば、自分のブログの守りを確認できました。
攻撃する側がAIを矛にするなら、守る側もAIを盾にすればいい。
皆さんも、まずは自分のブログのWAFやバックアップ、サーバー会社のお知らせを、AIと一緒に確認してみてはいかがでしょうか。
大切なのは、完璧を目指すことより、できる対策を一つずつ実行すること。
「矛盾」という言葉は、どんな盾も突き通す矛と、どんな矛も防ぐ盾の話から生まれたそうです。
AI同士の矛と盾、どちらが勝つのかは分かりません。それでも、何も持たずに立っているよりは、盾を構えておきたいと思います。
ConoHa WINGを検討している方へ
私が使っているレンタルサーバー「ConoHa WING」には、今回紹介したWAF・WordPressセキュリティ・自動バックアップが、最初から用意されています。
今回のPHPの脆弱性でも、サーバー会社がセキュリティパッチを適用し、お知らせで対応状況を案内してくれました。
ただし、今回の私のように、機能があってもOFFのままでは守りになりません。契約したら、まずはWAFとバックアップの設定を確認してみてください。
次回予告|WordPressの更新作業に挑戦!
後編では、WordPress本体やプラグイン、テーマの更新に進みます。
SWELLの更新時に表示されたのは、「テーマに加えたカスタマイズがすべて失われます」という、ドキッとする注意書き。
AIは、すぐに更新ボタンを押すようには勧めませんでした。
そして、最初は「改善が必要」と表示されていたサイトヘルスは、どうなったのか?
次回は、AIの盾をもっと上手に使うための、50代初心者の「AI防御術」とあわせてお届けします。
参考情報
- WordPress 7.1.3 メンテナンス・セキュリティリリース(WordPress.org)
- wp2shellの脆弱性に関する技術解説(Bitdefender)
- PHPの「緊急」レベルの脆弱性、開発元が修正バージョン公開(ITmedia NEWS)
- PHPの重大な脆弱性「php2shell」の概要と対応指針(GMO Flatt Security Blog)
- 国内の不正アクセス・サイバー攻撃 被害まとめ(サカタのエンジニアブログ)
- 個人情報流出なぜ相次ぐ?”異様な状況”AI悪用可能性の指摘も(NHK)
📌 このブログで使っているレンタルサーバー
himemarumo.comはConoHa WINGで運営しています。表示速度が速く、WordPressの設定も簡単で、54歳の私でも迷わず使えました。月額料金も安く、初期費用無料のキャンペーンもあります。
ConoHa WINGを見てみる →
📌 このブログで使っているWordPressテーマ
himemarumo.comのデザインはSWELLを使っています。コードの知識がなくても直感的にカスタマイズでき、表示速度も速い。54歳の私でも迷わず使えた国産テーマです。
SWELLを見てみる →

コメント